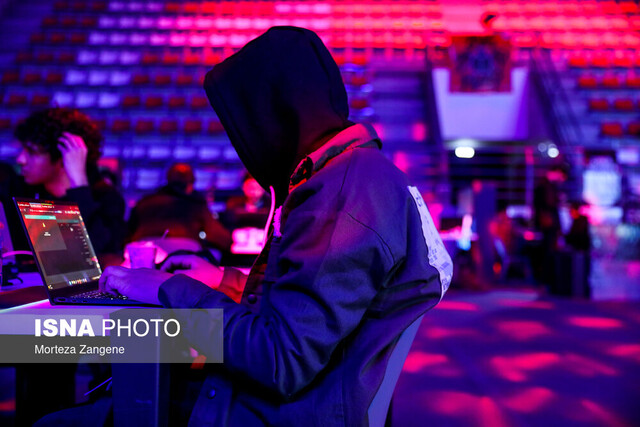
به گزارش ایسنا، رقابت باگپارتی در چارچوب سومین دوره المپیک فناوری و با حمایت مرکز ملی فضای مجازی، پارک فناوری پردیس و معاونت علمی، فناوری و اقتصاد دانشبنیان ریاست جمهوری برگزار میشود. این رقابت با تمرکز بر امنیت سایبری، از ساعت ۸ تا ۱۸ روزهای ۱۱ تا ۱۳ آبانماه ادامه خواهد داشت و مراسم اختتامیه و اهدای لوح به نفرات برتر نیز برای ۱۴ آبانماه برنامهریزی شده است. شرکتکنندگان در این رقابت امکان بررسی اهداف تعیینشده در حوزه وب، رابطهای برنامهنویسی کاربردی (API)، برنامههای تحت وب و اپلیکیشنهای اندرویدی را خواهند داشت. میزان پاداش نیز متناسب با سطح و شدت آسیبپذیریهایی تعیین میشود که شناسایی و گزارش آنها تأیید شود.
باگبانتی (Bug Bounty) یا «برنامه پاداش کشف آسیبپذیری»، روشی در امنیت سایبری است که در آن سازمانها و شرکتها از پژوهشگران امنیتی و هکرهای اخلاقی دعوت میکنند تا در چارچوبی مشخص، سامانهها و محصولات دیجیتال آنها را از نظر وجود ضعفهای امنیتی بررسی کنند. در این روش، افرادی که آسیبپذیری معتبر و پیشتر گزارشنشدهای را شناسایی و بهصورت مسئولانه گزارش کنند، بر اساس ضوابط برنامه پاداش دریافت میکنند.
هدف از اجرای چنین برنامههایی، شناسایی ضعفهای امنیتی پیش از سوءاستفاده مهاجمان و فراهم کردن فرصت برای رفع آنها است. آسیبپذیریها ممکن است به نقص در احراز هویت، دسترسی غیرمجاز به اطلاعات، تنظیمات نادرست یا ضعف در عملکرد نرمافزار مربوط باشند. با این حال، صرف شناسایی یک خطا به معنای دریافت پاداش نیست و اعتبار گزارش، امکان بازتولید آسیبپذیری، میزان اثرگذاری آن و انطباق با قوانین رقابت در ارزیابی نهایی نقش دارند.
در برنامههای متداول باگبانتی در جهان، برگزارکننده ابتدا محدوده مجاز آزمون، سامانههای مشمول، روش گزارشدهی، فعالیتهای ممنوع و معیارهای پرداخت پاداش را مشخص میکند. سپس پژوهشگران در محدوده مجاز به بررسی سامانهها میپردازند و یافتههای خود را همراه با شواهد فنی و توضیح روش بازتولید آسیبپذیری ثبت میکنند. تیم امنیتی یا ارزیابان برنامه گزارشها را بررسی و اعتبار و شدت خطر را تعیین میکنند؛ در صورت تأیید، پاداش مطابق ضوابط پرداخت میشود و سازمان نیز برای رفع ضعف امنیتی اقدام میکند.
برنامههای باگبانتی در جهان ممکن است عمومی و قابل دسترس برای طیف گستردهای از پژوهشگران یا خصوصی و مبتنی بر دعوتنامه باشند. برخی نیز به شکل رقابتهای زمانمند برگزار میشوند؛ یعنی گروهی از پژوهشگران در یک بازه مشخص، سامانههای تعیینشده را بررسی میکنند. میزان پاداش معمولاً به شدت آسیبپذیری و اثر واقعی آن وابسته است و در کنار پاداش مالی، اعتبار حرفهای و معرفی پژوهشگران برتر نیز میتواند بخشی از سازوکار این برنامهها باشد. برای نمونه، پلتفرمهای بینالمللی تخصصی باگبانتی مانند HackerOne امکان تعریف برنامههای سازمانی، اعلام محدوده آزمون، دریافت گزارشهای امنیتی و ارزیابی آنها را فراهم میکنند. در ایالات متحده نیز آژانس امنیت سایبری و امنیت زیرساخت این کشور (CISA) بر ضرورت تدوین سیاستهای رسمی افشای آسیبپذیری برای سامانههای اینترنتی دستگاههای فدرال تأکید کرده است. سیاست افشای آسیبپذیری با باگبانتی یکسان نیست؛ در برنامه افشای آسیبپذیری لزوماً پاداش مالی پرداخت نمیشود، اما در باگبانتی، پرداخت پاداش یکی از مشوقهای اصلی کشف و گزارش ضعفهای معتبر است.
ثبتنام در باگپارتی المپیک فناوری معاونت علمی و فناوری ریاست جمهوری، بهصورت فردی انجام میشود و ثبت درخواست بهتنهایی به معنای پذیرش قطعی نیست و حضور در رقابت به دریافت دعوتنامه رسمی و طی مراحل تأیید صلاحیت امنیتی وابسته است.
متقاضیان باید حساب کاربری فعال در سکوی امن "راورو" داشته باشند، مراحل احراز هویت و تکمیل اطلاعات بانکی را انجام دهند و از سابقه ثبت گزارش صحیح و فعالیت مستمر در میدانهای این پلتفرم برخوردار باشند. درخواست حضور نیز باید از طریق صفحه اختصاصی باگپارتی در وبسایت راورو و با انتخاب گزینه «درخواست دسترسی به اهداف میدان» ثبت شود. طبق اعلام برگزارکنندگان، نتیجه بررسی درخواستها حداکثر طی پنج روز کاری از طریق بخش دعوتنامههای ارسالشده در میزکار به اطلاع متقاضیان میرسد.
انتهای پیام